
المحاكاة الافتراضية مقابل السحابة الخاصة: ما الفرق بينهما؟
المحاكاة الافتراضية والسحابة الخاصة مرتبطتان ارتباطًا وثيقًا لكنهما ليستا الشيء نفسه. تعرّف على الفرق بينهما وما تضيفه الإدارة والأتمتة وقدرات السحابة.
غالبًا ما تكون المحاكاة الافتراضية هي الأساس الذي تُبنى عليه السحابة الخاصة، لكن المصطلحين ليسا مترادفين، والخلط بينهما يؤدي إلى أخطاء تخطيط حقيقية: ميزانيات تُبنى حول مفهوم "السحابة" بينما هي في الواقع تغطي فقط تراخيص برنامج المحاكاة الافتراضية (Hypervisor)، أو مشاريع أتمتة تتعثر لأن أحدًا لم يُوحّد الإدارة أولًا. في نقاش المحاكاة الافتراضية مقابل السحابة الخاصة، تُعدّ المحاكاة الافتراضية هي التقنية التي تحوّل الخوادم الفعلية إلى أجهزة افتراضية (VMs)؛ أما السحابة الخاصة فهي نموذج التشغيل الذي يحوّل تلك السعة الافتراضية إلى خدمة مُدارة ومؤتمتة وخاضعة للحوكمة. فهم هذا الفرق يساعد الفرق التقنية على تحديد ما تحتاجه فعلًا، وتقدير حجم المشروع المناسب، وتجنّب تسمية مجموعة من أجهزة المحاكاة الافتراضية بأنها "سحابة" بينما ما لديها في الواقع هو مركز بيانات مُحاكى افتراضيًا يُدار بشكل جيد.
ما هي المحاكاة الافتراضية؟
تُجرّد المحاكاة الافتراضية العتاد الفعلي بحيث يمكن لخادم واحد تشغيل عدة أجهزة افتراضية معزولة، لكل منها نظام تشغيل خاص به. يتولى برنامج المحاكاة الافتراضية (Hypervisor) توزيع المعالج والذاكرة والتخزين والشبكة بين هذه الأجهزة. إن كنت جديدًا على هذا الموضوع، يشرح دليلنا حول المحاكاة الافتراضية للخوادم آلية عمله بالتفصيل.
بمفردها، تجيب المحاكاة الافتراضية عن سؤال "كيف أُشغّل أعباء عمل متعددة بكفاءة على عتاد مشترك؟" لكنها لا تجيب من تلقاء نفسها عن كيفية طلب هذه الأعباء أو اعتمادها أو حوكمتها أو أتمتتها أو توزيع تكلفتها. يمكن لفريق ما أن يُشغّل بيئة محاكاة افتراضية ممتازة تقنيًا — بنسب دمج عالية، وزمن تشغيل موثوق، وتخطيط سعة دقيق — وأن يظل مع ذلك يديرها بطريقة يدوية بالكامل، إذ يُبنى كل جهاز افتراضي يدويًا بعد الموافقة على طلب تغيير.
من المهم أيضًا توضيح النطاق هنا. المقصود بالمحاكاة الافتراضية في هذا السياق هو محاكاة الخوادم، أي تقسيم المعالجة والذاكرة والتخزين والشبكة إلى أجهزة افتراضية. وهذا تخصص مختلف عن محاكاة أجهزة سطح المكتب أو محاكاة التطبيقات، اللتين تُغلّفان سطح مكتب المستخدم أو تطبيقًا معينًا لتسليمه إلى أجهزة المستخدم النهائي. المقارنة في هذا المقال تتناول محاكاة البنية التحتية والسحابة الخاصة المبنية فوقها، وليس تسليم أجهزة سطح المكتب.
ما هي السحابة الخاصة؟
السحابة الخاصة هي بنية تحتية بأسلوب السحابة مخصصة لمؤسسة واحدة، سواء عملت في مركز بياناتها الخاص أو في بيئة استضافة مخصصة. وهي تقدّم المعالجة والتخزين والشبكات كخدمة — مع خدمة ذاتية وواجهات برمجة تطبيقات (API) وسياسات وأتمتة — بينما تحتفظ المؤسسة بالسيطرة على الموقع والأمان والتشغيل.
الفكرة الجوهرية هنا هي نموذج التشغيل. يستهلك المستخدمون والفرق البنية التحتية عبر خدمات محددة بدلًا من رفع تذكرة لكل جهاز افتراضي، ويدير المسؤولون السياسات والسعة بدلًا من الخوادم الفردية. فالمطوّر الذي يحتاج بيئة اختبار يطلبها من كتالوج أو عبر واجهة برمجية ويحصل على جهاز افتراضي مطابق للسياسات ومُهيّأ للشبكة بشكل صحيح خلال دقائق، دون تدخل بشري يدوي عبر واجهة المحاكاة الافتراضية.
لا تتطلب السحابة الخاصة موردًا محددًا أو حجمًا معينًا. فمجموعة من عشر عقد مزوّدة بكتالوج خدمة ذاتية، وتحكم بالأدوار (RBAC)، وواجهة برمجية REST، تُعدّ سحابة خاصة حقيقية؛ بينما بيئة من ألف عقدة تُدار بالكامل يدويًا عبر واجهات مضيفين فردية ليست كذلك، مهما بلغ حجمها. الحجم يزيد من إلحاح بناء عمليات تشغيل سحابية، لكنه لا يحدد وجودها من عدمه.
المحاكاة الافتراضية مقابل السحابة الخاصة في لمحة
يوضح الجدول التالي ما يتغيّر عادةً عندما تتحول بيئة مُحاكاة افتراضيًا إلى سحابة خاصة.
| المجال | المحاكاة الافتراضية | السحابة الخاصة |
|---|---|---|
| الغرض الأساسي | تشغيل عدة أجهزة افتراضية على عتاد مشترك | تقديم البنية التحتية كخدمة خاضعة للحوكمة |
| الأجهزة الافتراضية | نعم — القدرة الأساسية | نعم — مبنية على المحاكاة الافتراضية |
| الإدارة المركزية | غالبًا لكل مجموعة أو مضيف على حدة | موحّدة عبر المجموعات والمواقع |
| الأتمتة | محدودة أو تعتمد على السكربتات | قوالب ومسارات عمل موحّدة وبنية تحتية كشيفرة (IaC) |
| واجهات برمجة التطبيقات (API) | قد توجد لبرنامج المحاكاة الافتراضية | واجهة أساسية للمستخدمين والأدوات |
| التحكم بالأدوار (RBAC) | أدوار إدارية أساسية | أدوار وحسابات مستأجرين ومشاريع دقيقة |
| جدولة الموارد | متاحة ضمن المجموعات | مقترنة بحصص وسياسات توزيع |
| المراقبة | مقاييس المضيف والجهاز الافتراضي | رؤية على مستوى الخدمة وتخطيط للسعة |
| النسخ الاحتياطي / التعافي من الكوارث | يُضاف بشكل منفصل | مدمج في تصميم الخدمة |
| الخدمة الذاتية | نادرة | شائعة، ضمن السياسات |
| ضوابط السياسات | يدوية | تفرضها المنصة |
| نموذج التشغيل | المسؤولون يديرون الخوادم | فريق المنصة يدير الخدمات |
قراءة هذا الجدول من اليسار إلى اليمين مفيدة لسبب آخر: فهي تُظهر أن السحابة الخاصة نادرًا ما تستبدل شيئًا في عمود المحاكاة الافتراضية. إنها تضيف طبقة من الحوكمة والأتمتة والخدمة الذاتية حول قدرات موجودة أصلًا. الفرق التي تتعامل مع مشروع السحابة الخاصة كاستبدال كامل لبرنامج المحاكاة الافتراضية غالبًا ما تحل المشكلة الخاطئة.
المحاكاة الافتراضية هي الأساس
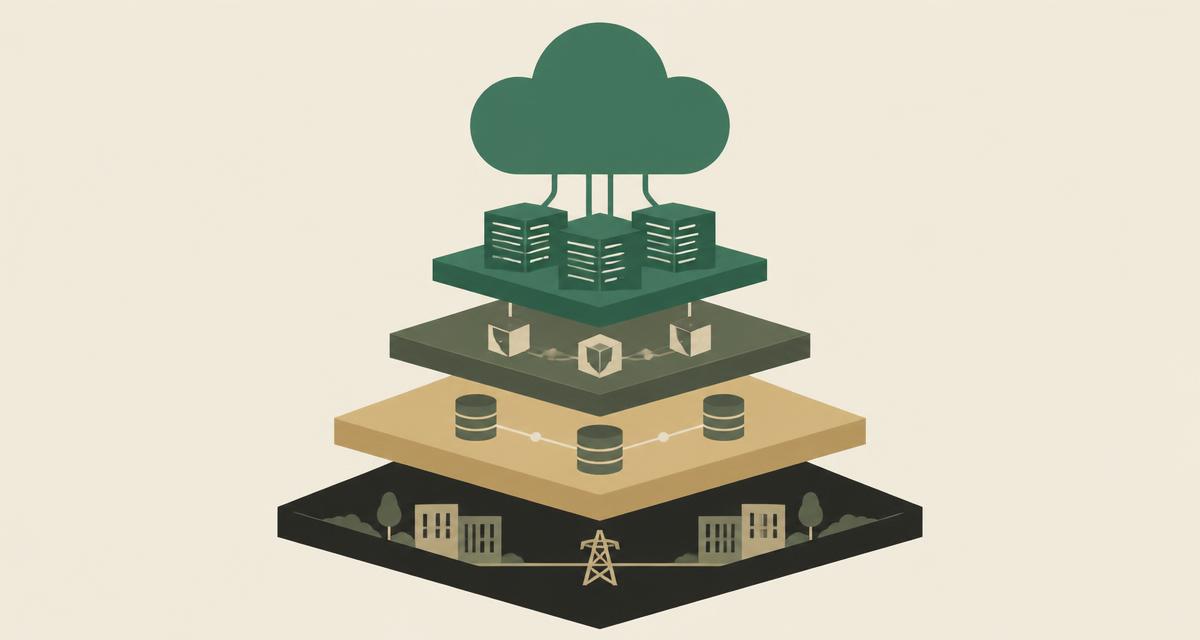
أسهل طريقة لتصوّر العلاقة بينهما هي كطبقات متراصّة، حيث تعتمد كل طبقة على الطبقة التي تحتها، والسحابة الخاصة هي ما ينتج عند عمل جميع هذه الطبقات معًا.
يُعدّ اختيار برنامج المحاكاة الافتراضية مهمًا في طبقة الأساس هذه. تُبنى العديد من السحب الخاصة اليوم على برنامج المحاكاة الافتراضية KVM بسبب انفتاحه وتكامله مع لينكس ودعمه للأتمتة. ولأن KVM جزء من نواة لينكس ويُستخدم على نطاق واسع عبر أدوات libvirt وQEMU، فإنه يندمج بشكل طبيعي مع أنظمة الأتمتة — إدارة الإعدادات، التنسيق، البنية التحتية كشيفرة — التي تعتمد عليها منصات السحابة الخاصة.
تجدر الإشارة إلى أن الإدارة المركزية، في المخطط أعلاه، ليست بحد ذاتها سحابة خاصة تلقائيًا. فلوحة إدارة تتيح للمسؤول رؤية جميع المضيفين والتحكم بها من شاشة واحدة أداة مفيدة حقًا وغالبًا ما تكون أول مشروع تنفذه المؤسسة، لكنها لا تزال تتطلب تدخلًا بشريًا للتصرف بناءً على ما تعرضه. الأتمتة والسياسات هي ما يحوّل تلك الرؤية إلى خدمة يمكن للفرق الأخرى استهلاكها دون انتظار فريق المنصة لكل طلب.
ماذا تضيف السحابة الخاصة إلى المحاكاة الافتراضية؟
الانتقال من المحاكاة الافتراضية إلى السحابة الخاصة يعني عادةً إضافة أو ترسيم القدرات التالية:
- إدارة مركزية عبر المضيفين والمجموعات والمواقع
- أتمتة عمليات التزويد والإعداد وإدارة دورة الحياة
- واجهات برمجة تطبيقات تتيح للأدوات والفرق طلب الموارد برمجيًا
- تحكم بالأدوار وتعدد المستأجرين للتحكم في الصلاحيات
- مراقبة وتخطيط للسعة على مستوى الخدمة
- تنسيق التطبيقات والشبكات متعددة الأجهزة الافتراضية
- جدولة الموارد مقترنة بالحصص وقواعد التوزيع
- نسخ احتياطي وتعافٍ من الكوارث مدمجَين في الخدمة
- نشر موحّد اعتمادًا على قوالب معتمدة
لا تحتاج هذه القدرات إلى الظهور دفعة واحدة، ومحاولة تقديمها جميعًا في مشروع واحد من الطرق الشائعة التي تتعثر بها مبادرات السحابة الخاصة. تسلسل عملي مُجرَّب هو البدء بالإدارة المركزية والقوالب الموحّدة، ثم إضافة التحكم بالأدوار ومسار موافقات، ثم إضافة كتالوج خدمة ذاتية أو واجهة برمجية بعد استقرار العمليات الأساسية. فالأتمتة المبنية فوق بيئة غير متسقة تُدار يدويًا غالبًا ما تُؤتمت عدم الاتساق نفسه بدلًا من إزالته.
من المفيد أيضًا تحديد أي هذه القدرات يهم مؤسستك أكثر بناءً على نقاط الألم الفعلية. فشركة مالية قلقة بشأن سجلات التدقيق ستُعطي الأولوية للتحكم بالأدوار والتسجيل؛ وشركة برمجيات تسعى للتكرار السريع ستُعطي الأولوية للخدمة الذاتية والقوالب؛ ومؤسسة تُشغّل عدة مراكز بيانات فرعية صغيرة ستُعطي الأولوية للرؤية المركزية عبر المواقع قبل أي شيء آخر.
هل مركز البيانات المُحاكى افتراضيًا هو سحابة خاصة تلقائيًا؟
ليس بالضرورة. تُشغّل العديد من المؤسسات بيئات محاكاة افتراضية كبيرة لكنها لا تزال تُدار بطريقة تقليدية: تُطلب الأجهزة الافتراضية عبر تذكرة، وتُبنى يدويًا، وتُدار فرديًا. هذه محاكاة افتراضية فعّالة، لكنها ليست سحابة خاصة بعد.
اختبار مفيد هنا هو أن تسأل: هل يمكن لفريق ما الحصول على بيئة مُهيّأة بشكل صحيح ومتوافقة مع السياسات عبر خدمة محددة أو واجهة برمجية، دون تدخل يدوي في كل خطوة؟ إذا كانت الإجابة لا، فالبيئة مُحاكاة افتراضيًا لكنها لا تُدار كسحابة.
اختبار ثانٍ مكمّل ينظر إلى الاتساق بدلًا من السرعة. اطلب من عشرة مسؤولين مختلفين تزويد نفس نوع الجهاز الافتراضي، وانظر هل تتطابق النتائج في التسمية وموضع الشبكة ومستوى التحديث وإعداد المراقبة. في بيئة محاكاة افتراضية ناضجة لكن بلا عمليات تشغيل سحابية، غالبًا ما تتفاوت النتائج حسب المسؤول. في السحابة الخاصة، يزيل القالب ومحرك السياسات هذا التفاوت بغض النظر عمّن — أو أي أتمتة — أطلق الطلب.
متى تكفي المحاكاة الافتراضية وحدها؟
بالنسبة للبيئات الأصغر أو المستقرة — عدد قليل من المضيفين، ومجموعة محدودة من التطبيقات، وفريق إدارة صغير — غالبًا ما تكون المحاكاة الافتراضية المُدارة بشكل جيد كافية. قد لا يكون العبء الإضافي لبناء كتالوجات خدمة ذاتية وسياسات متعددة المستأجرين مجديًا عندما يكون التغيير نادرًا.
حتى في هذه الحالة، تستحق القدرات الأساسية مثل التوافر العالي والمراقبة والنسخ الاحتياطي الموثوق أن تكون موجودة. راجع مقالنا حول التوافر العالي مقابل DRS مقابل الترحيل الحي واللقطة مقابل النسخ الاحتياطي مقابل التعافي من الكوارث لمعرفة ما تحمي منه كل قدرة. من المفاهيم الخاطئة الشائعة اعتبار اللقطة (Snapshot) المأخوذة قبل نافذة الصيانة استراتيجية نسخ احتياطي كافية؛ فاللقطات مناسبة للتراجع قصير المدى لكنها ليست بديلًا عن نسخة احتياطية حقيقية تُخزَّن بشكل مستقل وتُختبر إجراءات استعادتها بانتظام.
قاعدة عملية لتقدير الحجم يستخدمها كثير من الفرق: إذا كان عدد الجهات الطالبة صغيرًا وكان المسؤولون أنفسهم القليلون هم من يديرون كل تغيير، فإن تكلفة التنسيق التي تهدف الخدمة الذاتية والأتمتة إلى إزالتها منخفضة أصلًا، وستضيف طبقة السحابة الخاصة عبئًا إجرائيًا دون فائدة مقابلة. أعد طرح السؤال كلما نما عدد الموظفين أو التطبيقات أو الفرق الطالبة.
متى تكون السحابة الخاصة منطقية؟
تصبح السحابة الخاصة ذات قيمة عندما يتزايد التعقيد التشغيلي. من المؤشرات النموذجية على ذلك:
- تعدد المضيفين أو المجموعات أو مواقع مراكز البيانات
- فرق متعددة تطلب البنية التحتية بانتظام
- الحاجة إلى تزويد متسق وقابل للتكرار
- متطلبات حوكمة تتعلق بالوصول والتدقيق وموقع البيانات
- الرغبة في أتمتة النشر عبر البنية التحتية كشيفرة
- مزوّدو خدمات داخليون أو شركات إدارة خدمات مُدارة يخدمون عدة وحدات أعمال أو عملاء
مؤشر آخر يستحق الإضافة إلى هذه القائمة هو الاحتكاك التشغيلي. إذا كان فريق المنصة يقضي وقتًا في معالجة تذاكر تزويد روتينية أكثر مما يقضيه في تخطيط السعة أو الهندسة المعمارية أو الاستجابة للحوادث، فهذا مؤشر قوي على أن الطبقة اليدوية بين المستخدمين والمحاكاة الافتراضية أصبحت عنق الزجاجة — وأن أتمتتها ستُحرّر طاقة الفريق لأعمال أكثر قيمة بدلًا من مجرد تسريع المهام الحالية.
رؤية التكلفة عامل دافع شائع آخر. فبمجرد أن تشترك عدة وحدات أعمال في نفس البيئة المُحاكاة افتراضيًا، تريد الإدارة عادةً معرفة أي قسم يستهلك كم من المعالجة والذاكرة والتخزين. منصات السحابة الخاصة التي تتتبع الاستهلاك لكل مشروع أو مستأجر تجعل هذا التقرير مباشرًا؛ في حين أن القيام بالأمر نفسه يدويًا عبر أسطول كبير من أجهزة المحاكاة الافتراضية مهمة متعبة وعرضة للأخطاء.
التخطيط للانتقال: مسار عملي
المؤسسات التي تنجح في هذا الانتقال تميل إلى التعامل معه كسلسلة من الخطوات المدروسة بدلًا من مشروع ترحيل واحد. الخطوة الأولى هي جرد صادق: كم عدد المضيفين والمجموعات والأجهزة الافتراضية الموجودة اليوم، وكيف تُزوَّد حاليًا، ومن الذي يطلب سعة جديدة فعليًا وبأي وتيرة.
الخطوة الثانية هي تحديد شكل "الجودة الجيدة" للقوالب والسياسات قبل أتمتة أي شيء. توحيد فئات أحجام الأجهزة الافتراضية، وقواعد التسمية، وشرائح الشبكة، ومجموعات الأمان الافتراضية عمل غير مثير للاهتمام، لكن تخطيه يعني أن أي أتمتة تُبنى لاحقًا ستكرر فقط عدم الاتساق الموجود بسرعة أكبر.
الخطوة الثالثة هي إدخال التحكم بالأدوار ونموذج موافقات أو حصص، حتى قبل وجود الخدمة الذاتية، بحيث يكون التحكم بالوصول والمساءلة قائمَين قبل التوسع في الأتمتة. فقط بعد استقرار هذه الأسس يصبح منطقيًا كشف كتالوج خدمة ذاتية أو واجهة برمجية، لأن الطلبات في تلك المرحلة ستصل إلى بنية تحتية متسقة وخاضعة للحوكمة أصلًا.
طوال هذه العملية، حافظ على استقرار طبقة المحاكاة الافتراضية الأساسية. فتغيير برنامج المحاكاة الافتراضية في نفس وقت بناء عمليات السحابة يُضاعف المخاطر دون أي فائدة تشغيلية؛ رتّب تغيير برنامج المحاكاة الافتراضية، إن كان ضروريًا، إما قبل عمل الإدارة والأتمتة بوقت كافٍ أو بعده بوقت كافٍ.
أخطاء شائعة يجب تجنبها
تتكرر بعض الأنماط في مشاريع السحابة الخاصة التي تواجه صعوبة في تحقيق القيمة. النمط الأول هو التعامل مع المشروع كعملية شراء برمجيات بدلًا من تغيير في نموذج التشغيل: تركيب منصة إدارة دون تغيير كيفية عمل الطلبات والموافقات والقوالب يترك العملية اليدوية القديمة تعمل جنبًا إلى جنب مع أدوات جديدة مكلفة.
النمط الثاني هو نقص الاستثمار في المراقبة وتخطيط السعة. فالخدمة الذاتية دون رؤية اتجاهات الاستهلاك تؤدي إلى تشتت الموارد، حيث تُزوَّد الأجهزة الافتراضية بسرعة لكن نادرًا ما يُتم إيقافها، مما يقوّض بهدوء مكاسب الكفاءة التي كانت المحاكاة الافتراضية مُفترَضًا أن تحققها أصلًا.
النمط الثالث هو تجاهل تصميم النسخ الاحتياطي والتعافي من الكوارث أثناء الانتقال. من المغري التركيز في مشروع السحابة الخاصة بالكامل على سرعة التزويد، لكن المنصة القائمة على الخدمة الذاتية التي تُسهّل إنشاء أعباء العمل ينبغي أن تُسهّل حمايتها بالقدر نفسه؛ ومعالجة سياسة النسخ الاحتياطي لاحقًا بعد وجود مئات الأجهزة الافتراضية أصعب بكثير من بنائها ضمن القوالب الأولية.
كيف تربط فيرشوا المحاكاة الافتراضية بالسحابة الخاصة
صُممت منصة فيرشوا لتغطية كلتا الطبقتين. يوفّر أساس HV أساس المحاكاة الافتراضية القائم على KVM. تضيف لجام لإدارة السحابة الإدارة المركزية والتحكم بالأدوار وسجلات التدقيق. ينقل جسر أعباء العمل الحالية، وتحميها حماية عبر النسخ الاحتياطي والتعافي من الكوارث، ويدعم مهاد النشر والأتمتة.
يمكن للمؤسسات البدء بالمحاكاة الافتراضية والنمو نحو عمليات السحابة الخاصة بالوتيرة التي تناسبها، دون استبدال الأساس. يمكن لفريق ما اعتماد أساس HV لطبقة المحاكاة الافتراضية أولًا، وإدخال لجام عندما تحتاج مجموعات متعددة إلى رؤية موحّدة، ثم إضافة أتمتة مهاد وحماية قائمة على حماية مع نمو حجم التزويد وأهميته للأعمال — كل خطوة تُبنى على ما سبقها بدلًا من متطلب بداية جديدة.
استكشف منصة فيرشوا
اطّلع على كيفية تكامل المحاكاة الافتراضية والإدارة والترحيل والحماية والأتمتة معًا.
استكشف المنصةما هي محاكاة الخوادم الافتراضية؟ كيف تعمل ولماذا هي مهمة
تعرّف على مفهوم محاكاة الخوادم الافتراضية، وكيف تتشارك الأجهزة الافتراضية موارد جهاز فعلي واحد، وكيف تُحسّن هذه التقنية استغلال الموارد ومرونة العمليات في مراكز البيانات.
اقرأ المقالما هو KVM؟ فهم المحاكاة الافتراضية في لينكس
تعرّف على طريقة عمل KVM، وعلاقته بلينكس و QEMU و libvirt، ولماذا أصبح KVM ركيزة أساسية للمحاكاة الافتراضية للخوادم والسحب الخاصة الحديثة.
اقرأ المقالالفرق بين HA وDRS والترحيل الحي (Live Migration)
تحل ميزات HA وDRS والترحيل الحي مشكلات مختلفة تمامًا في المحاكاة الافتراضية. تعرّف على كيفية دعم كل منها لاستمرارية الخدمة، وتنقّل الأجهزة الافتراضية، وتوازن الموارد.
اقرأ المقالاللقطة (Snapshot) مقابل النسخ الاحتياطي مقابل التعافي من الكوارث: ما الفرق؟
اللقطات والنسخ الاحتياطية والتعافي من الكوارث تحل ثلاث مشكلات مختلفة تمامًا. تعرّف على كيفية حماية كل منها للأجهزة الافتراضية، ولماذا لا يجب الاعتماد على اللقطة بديلًا عن النسخ الاحتياطي.
اقرأ المقال